
Dépendances et CVE récentes
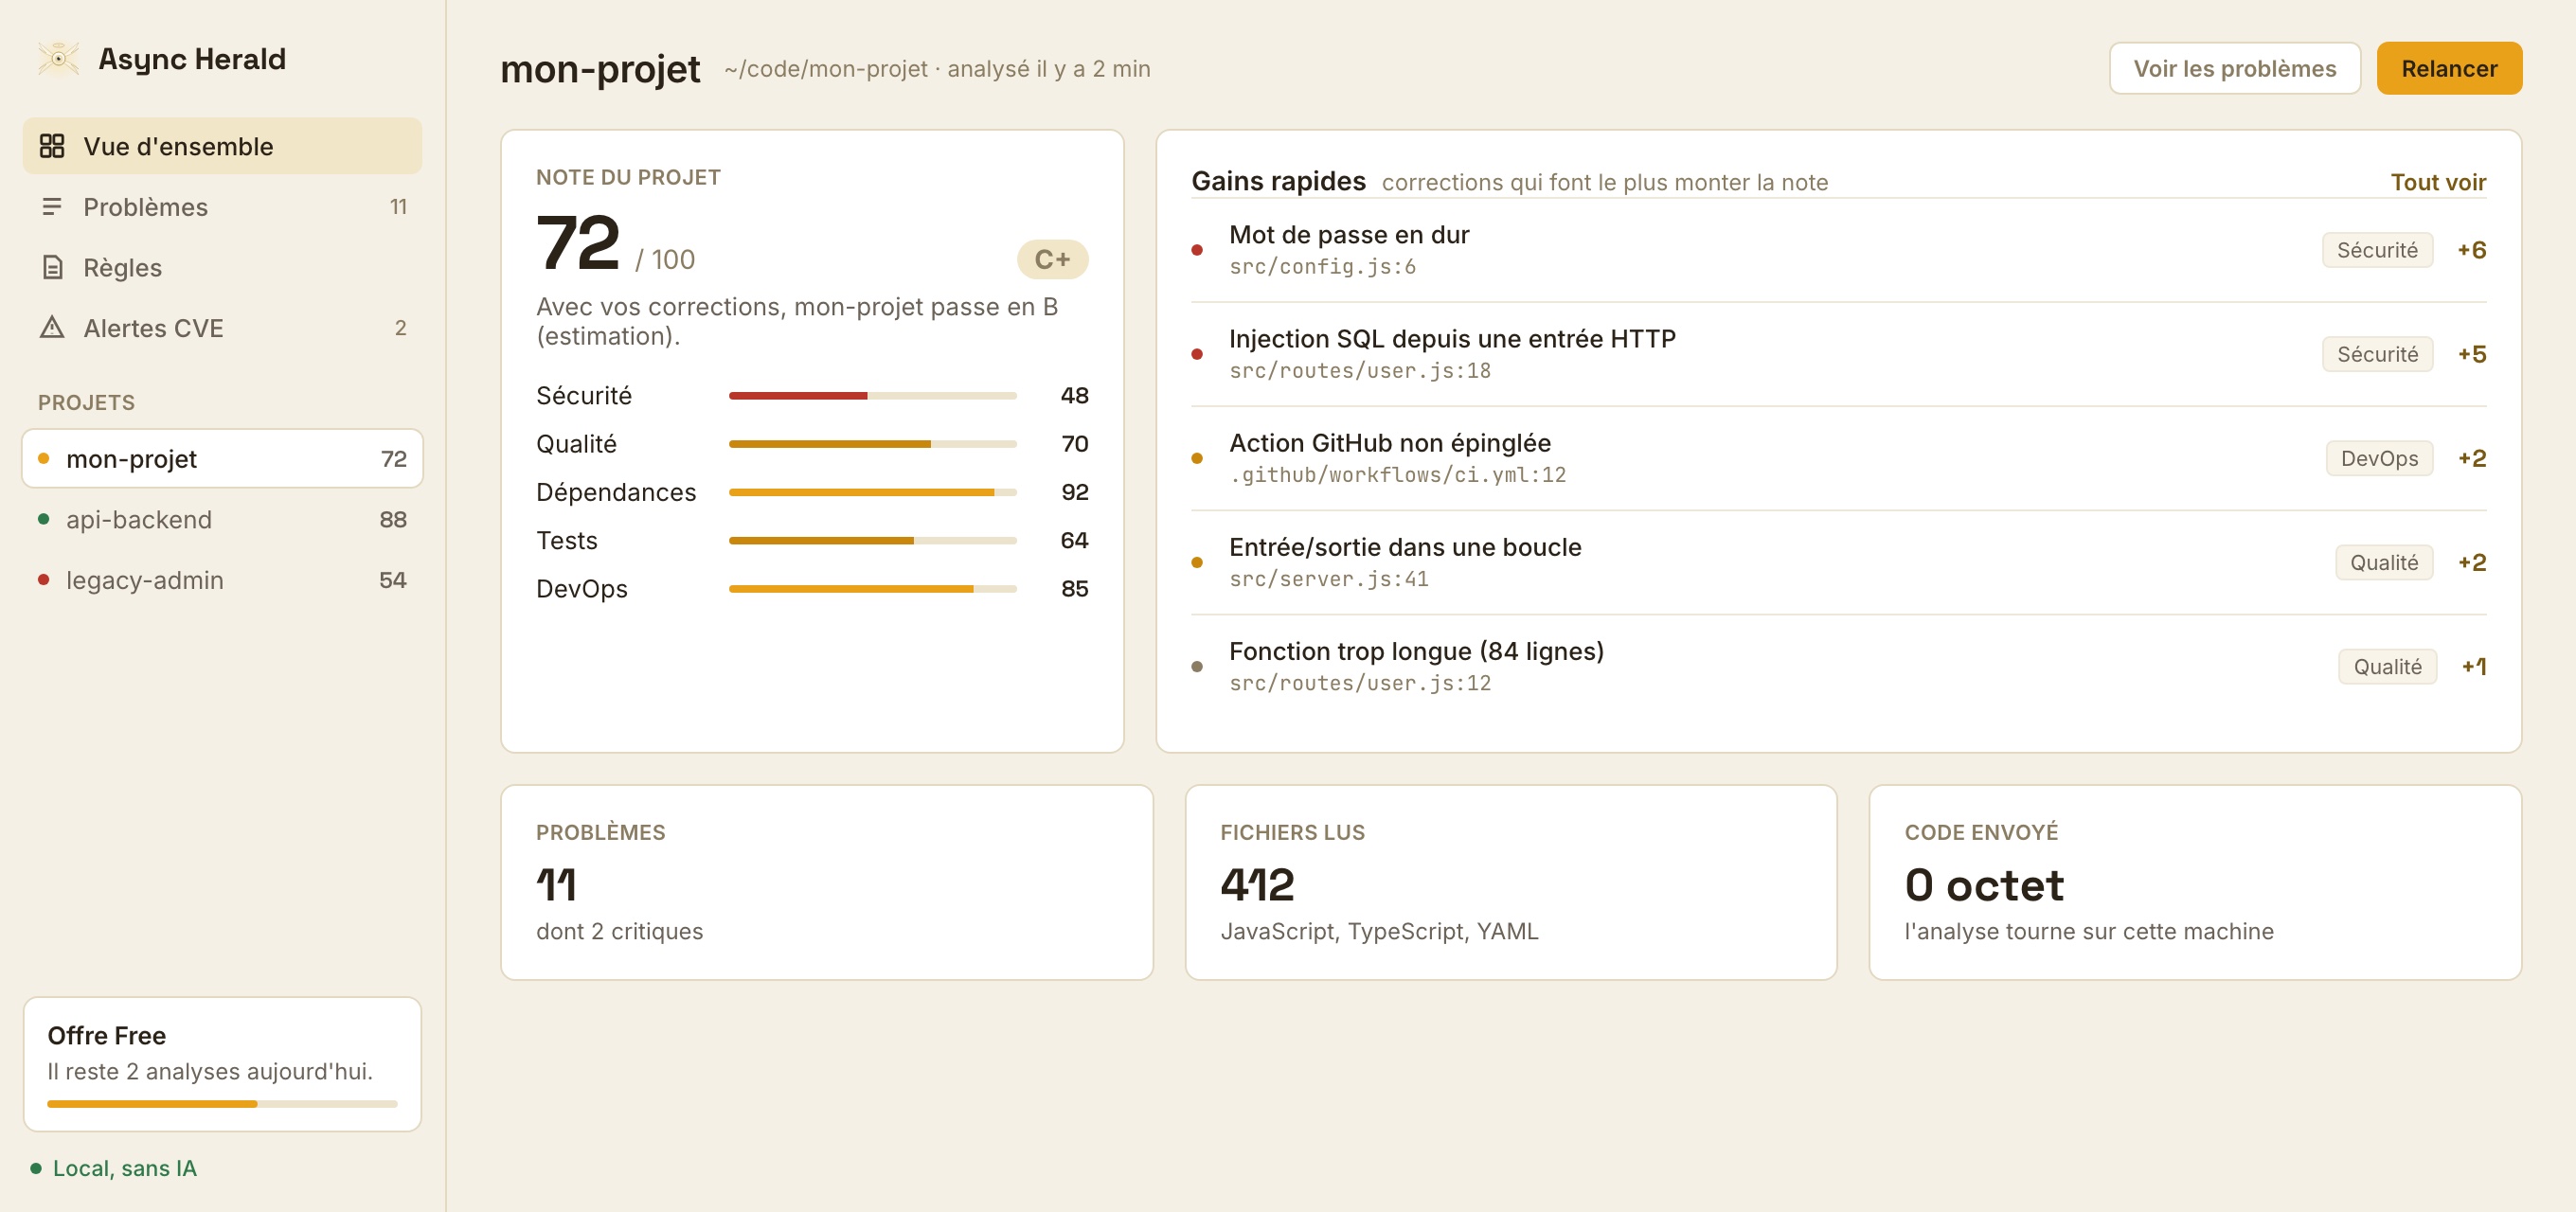
À chaque analyse, Herald interroge la base publique OSV (CVE, alertes GitHub) et les registres npm, crates.io, PyPI et Go : vulnérabilités connues, même publiées la veille, et versions obsolètes. Seuls les noms et versions de paquets sont envoyés, jamais votre code.